

华为防火墙USG6000V---内网访问外网---外网访问内网服务器(NAT服务器)示例配置
目录
一、配置要求
二、配置步骤
1. ping通防火墙接口IP地址的条件
2. 内网ping通外网终端的条件
3. 内网ping通DMZ(内网服务器)的条件
三、命令解析
一、配置要求
- 内网可以ping通防火墙;
- 内网可以访问外网;
- 外网可以访问内网服务器。
二、配置步骤
1. ping通防火墙接口IP地址的条件
- 配置接口IP地址;
- 接口添加到域(如trust);
- 在连接终端(PC)的接口上配置接口允许ping---service-manage ping permit
注:连接在防火墙允许ping接口上的终端,可以ping通防火墙所有已经连接且配置了IP地址的接口。
2. 内网ping通外网终端的条件
- 配置接口IP地址;
- 接口添加到域;
- 进入安全策略,配置内网到外网互通规则;
- 进入nat策略,配置内网到外网互通规则;
- 配置默认路由。
3. 内网ping通DMZ(内网服务器)的条件
- 配置接口IP地址;
- 接口添加到域;
- 进入安全策略,配置内网到DMZ互通规则;
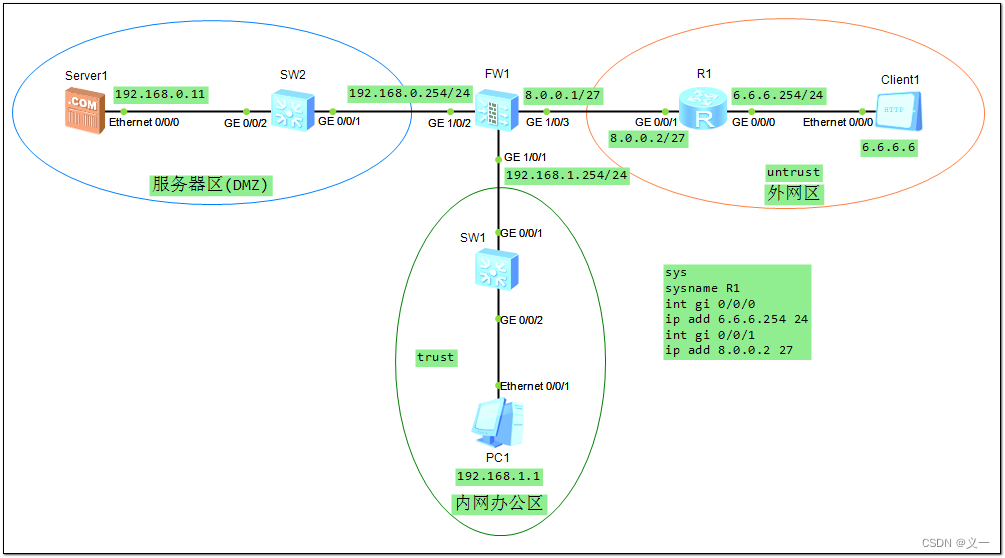
USG6000V防火墙默认用户名为admin,默认密码为Admin@123 system-view interface GigabitEthernet 1/0/1 ip address 192.168.1.254 24 service-manage ping permit interface GigabitEthernet 1/0/2 ip address 192.168.0.254 24 interface GigabitEthernet 1/0/3 ip address 8.0.0.1 27 firewall zone name DMZ add interface GigabitEthernet 1/0/2 firewall zone trust add interface GigabitEthernet 1/0/1 firewall zone untrust add interface GigabitEthernet 1/0/3 security-policy rule name nei-to-wai source-zone trust destination-zone untrust action permit nat-policy rule name nei-to-wai source-zone trust destination-zone untrust action source-nat easy-ip security-policy rule name fuwuqi source-zone trust destination-zone DMZ action permit ip route-static 0.0.0.0 0 8.0.0.2 nat server http protocol tcp global 8.0.0.1 6677 inside 192.168.0.11 80 security-policy rule name dmz-wai source-zone DMZ destination-zone untrust action permit security-policy rule name wai-dmz source-zone untrust destination-zone DMZ destination-address 192.168.0.11 mask 255.255.255.255 service ftp http action permit 路由器: sys sysname R1 int gi 0/0/0 ip add 6.6.6.254 24 int gi 0/0/1 ip add 8.0.0.2 27三、命令解析
USG6000V防火墙默认用户名为admin,默认密码为Admin@123
system-view
interface GigabitEthernet 1/0/1
ip address 192.168.1.254 24
service-manage ping permit //此接口允许ping
interface GigabitEthernet 1/0/2
ip address 192.168.0.254 24
interface GigabitEthernet 1/0/3
ip address 8.0.0.1 27
firewall zone name DMZ //创建DMZ域
add interface GigabitEthernet 1/0/2 //给DMZ域添加接口
firewall zone trust //进trust(信任)域=内网办公区
add interface GigabitEthernet 1/0/1 //给trust域添加接口
firewall zone untrust //进untrust(非信任)域=外网
add interface GigabitEthernet 1/0/3 //给untrust域添加接口
内网访问外网:
security-policy //进安全策略
rule name nei-to-wai //创建内网到外网的规则
source-zone trust //源域为信任域
destination-zone untrust //目标域为非信任域
action permit //信任域到非信任域允许通信
nat-policy //进nat策略(网络地址转换策略)
rule name nei-to-wai //创建内网到外网的规则
source-zone trust //源域为信任域
destination-zone untrust //目标域为非信任域
action source-nat easy-ip //允许以easy-ip方式进行网络地址转换
ip route-static 0.0.0.0 0 8.0.0.2 //默认路由
内网访问DMZ:
security-policy //进安全策略
rule name trust-dmz //创建内网到DMZ(隔离区)的规则
source-zone trust //源域为信任域
destination-zone DMZ //目标域为DMZ域
action permit //信任域到DMZ域允许通信
外网访问内网服务器:
nat server http protocol tcp global 8.0.0.1 6677 inside 192.168.0.11 80
security-policy //进安全策略
rule name dmz-wai //创建DMZ域到外网的规则
source-zone DMZ //源域为DMZ域
destination-zone untrust
action permit
security-policy //进安全策略
rule name wai-dmz //创建外网到DMZ的规则
source-zone untrust //源域为非信任域
destination-zone DMZ //目标域为DMZ域
destination-address 192.168.0.11 mask 255.255.255.255 //目标IP地址为192.168.0.11
service http //http服务
action permit //http协议的服务允许通信
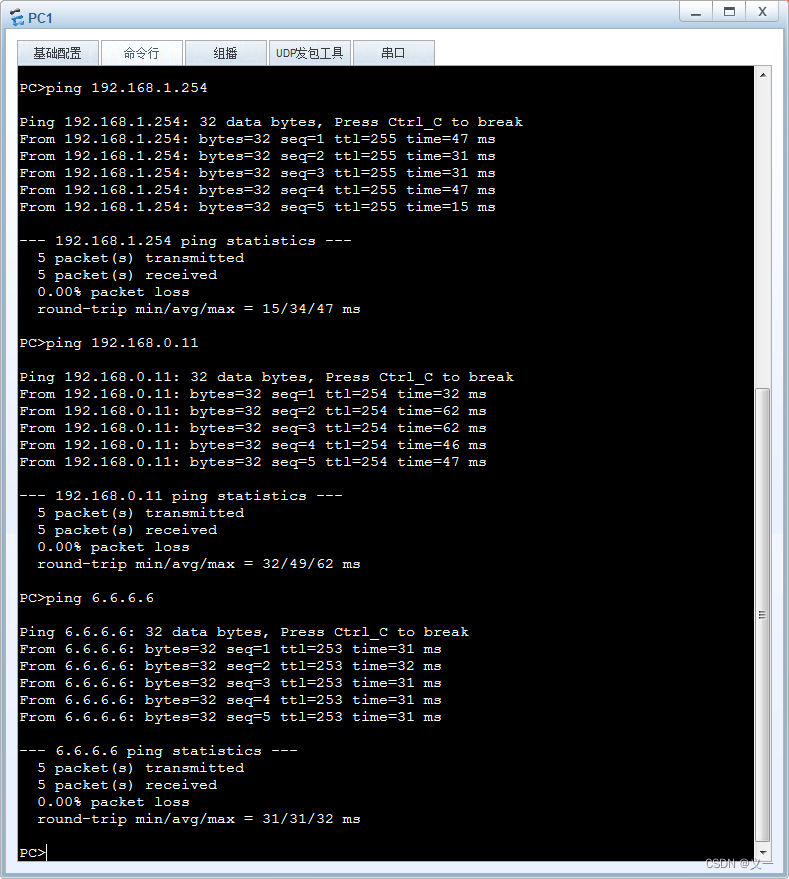
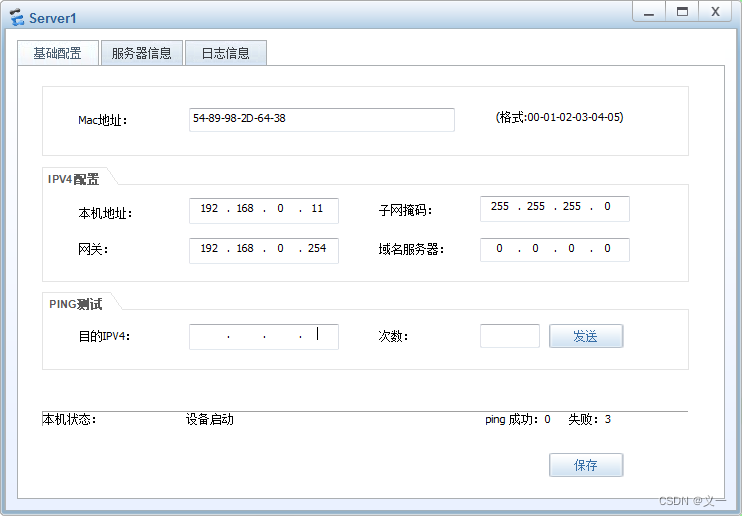
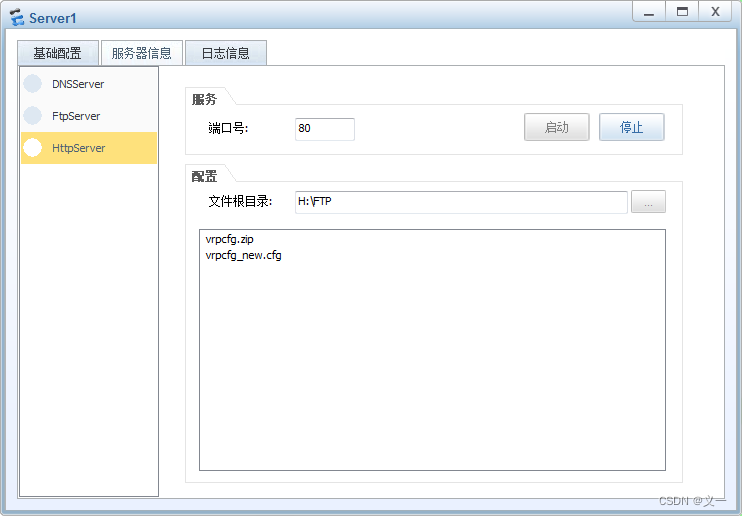
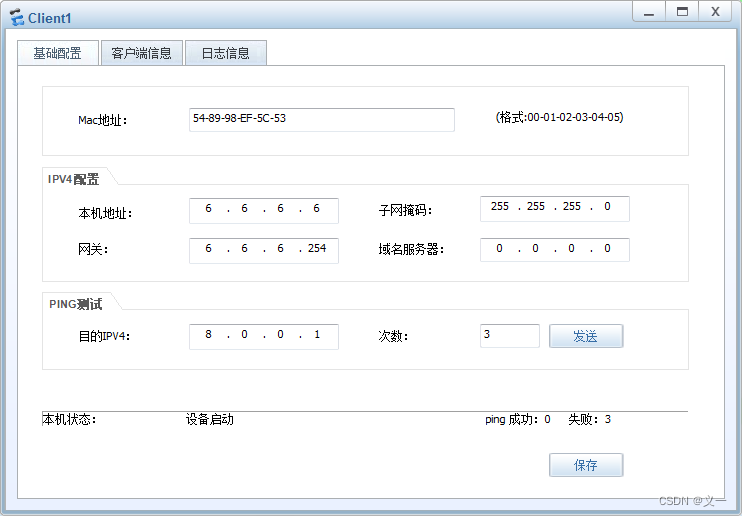
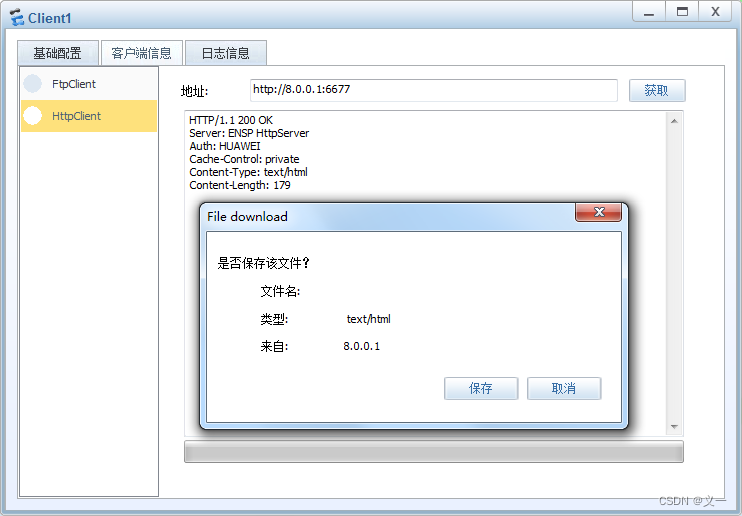
防火墙(安全设备)默认权限都是禁止的,只有开启才能放行(本着人性本恶原则)。
百度安全验证(eNSP模拟器防火墙USG6000V的Web登录教程)